Dark Web Monitoring
Le credenziali della tua azienda già in circolazione, e il tuo nome sui siti dove i gruppi ransomware pubblicano le vittime.
Le password dei tuoi collaboratori circolano già
Non perché qualcuno vi abbia attaccato, ma perché un servizio su cui si erano registrati con l'email aziendale è stato violato. Quelle credenziali finiscono in archivi che si comprano e si scambiano, e prima o poi qualcuno le prova sulla vostra posta.
Dottor Box cerca le credenziali dei tuoi domini di posta in un archivio di oltre 14 miliardi di hash e password compromesse, raccolte da violazioni diverse. Sapere quali account sono esposti, e da quale breach arrivano, ti permette di forzare il cambio password prima che vengano usate.
In parallelo controlliamo ogni giorno i siti dove i gruppi ransomware rivendicano gli attacchi: se compare il nome della tua azienda o di un tuo marchio, lo sai subito. E non dal telefono di un giornalista.
Cosa ottieni
Credenziali con la loro origine
Email e password aziendali trovate nei data breach, con il nome della violazione da cui provengono.
Avvisi solo sulle novità
Le esposizioni già note restano in elenco; l'email ti arriva solo per quelle nuove.
Il tuo nome sui siti ransomware
Ragione sociale, marchi e domini controllati sui siti di rivendicazione, con la descrizione tradotta in italiano.
Nessuno deve andare a cercare
Il controllo gira da solo: settimanale sulle credenziali, quotidiano sui siti di leak.
Due monitoraggi del dark web, nella stessa pagina
Credenziali compromesse
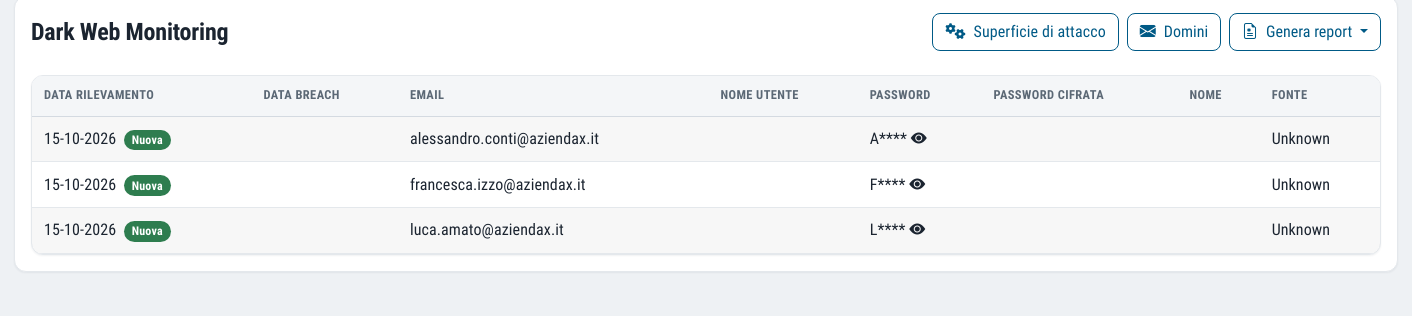
Sui domini di posta censiti nella superficie di attacco la piattaforma cerca le credenziali finite nei data breach. Per ogni riscontro vedi email, username, password o hash, indirizzo IP, il nome del breach di origine e la data.
Il controllo gira ogni settimana, il martedì mattina; il contratto Security Monitor lo prevede settimanale su un dominio di primo livello. Il confronto con il giro precedente genera l'email delle nuove esposizioni.
Siti di leak e ransomware
Sulle tue parole chiave, cioè ragione sociale, marchi e domini, la piattaforma legge gli ultimi post dei siti dove i gruppi ransomware pubblicano le vittime e i dati sottratti. La descrizione di ogni post è tradotta in italiano.
Il controllo gira ogni notte. Se una fonte non risponde, i riscontri precedenti restano dove sono: non si cancella niente per un errore di rete.
Il rischio non è solo quella password
Una credenziale esposta è un problema anche dopo che è stata cambiata. Da una o due password un attaccante può capire lo schema con cui una persona le costruisce, e applicarlo agli altri suoi account.
Chi ha già subito un'esposizione diventa inoltre una vittima preferenziale: per i criminali è un obiettivo più vulnerabile, quindi più esposto a nuove violazioni. Per questo il rimedio che indichiamo nei report non è soltanto il cambio password, ma l'adozione di un gestore di password, che rende ogni credenziale diversa e non deducibile dalle altre.
Una data di prima comparsa che non cambia
Ogni credenziale ha il badge "nuova" e una data di prima comparsa ricostruita dall'archivio, non dall'ultima scansione. Così quella data non si sposta a ogni controllo, e puoi dire con precisione da quando un'esposizione è nota: un'informazione che conta quando devi valutare se c'è stata una violazione di dati personali.
Domande frequenti sul dark web monitoring
Se troviamo una password esposta, siamo stati attaccati?
Non necessariamente. Nella maggior parte dei casi la credenziale proviene dalla violazione di un servizio esterno su cui il collaboratore si era registrato con l'email aziendale. Il nome del breach di origine ti aiuta a capirlo.
Cosa conviene fare per ogni riscontro?
Far cambiare la password all'account coinvolto e a quelli in cui potrebbe essere stata riutilizzata, e adottare un gestore di password. Se la credenziale è recente, conviene anche controllare gli accessi all'account nel periodo successivo.
Cos'è il dark web monitoring?
È il controllo continuo delle fonti dove circolano dati rubati: gli archivi di credenziali provenienti da violazioni e i siti in cui i gruppi ransomware pubblicano le vittime. Serve ad accorgersi per primi che una password aziendale o il nome dell'azienda sono finiti lì. Cos'è il dark web.
Cosa fare se il nome dell'azienda compare su un sito ransomware?
Va trattato come un possibile incidente: bisogna capire se e quali dati sono stati sottratti, contenere la situazione e valutare gli obblighi di notifica. Con il GDPR una violazione di dati personali che presenta rischi per gli interessati va notificata al Garante entro 72 ore dalla scoperta. Il modulo Incident Response guida le fasi e assegna le azioni.
Il dark web monitoring trova tutte le credenziali esposte?
Nessuno strumento vede tutto ciò che circola. La ricerca avviene su un archivio molto ampio di violazioni note, quindi l'assenza di riscontri riduce il dubbio ma non lo elimina. Per questo il rimedio di fondo resta l'autenticazione a più fattori, che rende molto più difficile usare una password rubata.
A quali norme contribuisce
Il monitoraggio delle credenziali esposte documenta la gestione delle identità e la sorveglianza delle minacce, e aiuta a valutare per tempo un possibile data breach.
Spesso attivati insieme
Threat Intelligence
Le notizie e le minacce che riguardano il tuo settore e i tuoi fornitori, raccolte in un digest.
Scopri di più VedereMicrosoft Entra ID
La postura di sicurezza del tenant Microsoft 365 su 72 indicatori, in sola lettura.
Scopri di più VedereCyber Awareness
Campagne di phishing simulato preparate e gestite da Dottor Marc, con i risultati in piattaforma.
Scopri di piùSai cosa vede della tua azienda chi cerca un bersaglio?
In una dimostrazione sui tuoi sistemi reali ti mostriamo cosa è esposto, quanto pesa e da dove conviene partire. Poi, se ti serve, una proposta su misura.