Microsoft Entra ID, la postura di sicurezza del tuo tenant
72 controlli sul tuo tenant Microsoft 365, ogni settimana, in sola lettura. Un punteggio e un voto che puoi confrontare nel tempo.
La sicurezza di Microsoft 365 non è "gestita da Microsoft"
In Microsoft 365 stanno la posta, i file e le identità di tutta l'azienda. È il bersaglio più redditizio per un attaccante e, spesso, il più trascurato: Microsoft garantisce l'infrastruttura, ma la configurazione del tenant è responsabilità tua.
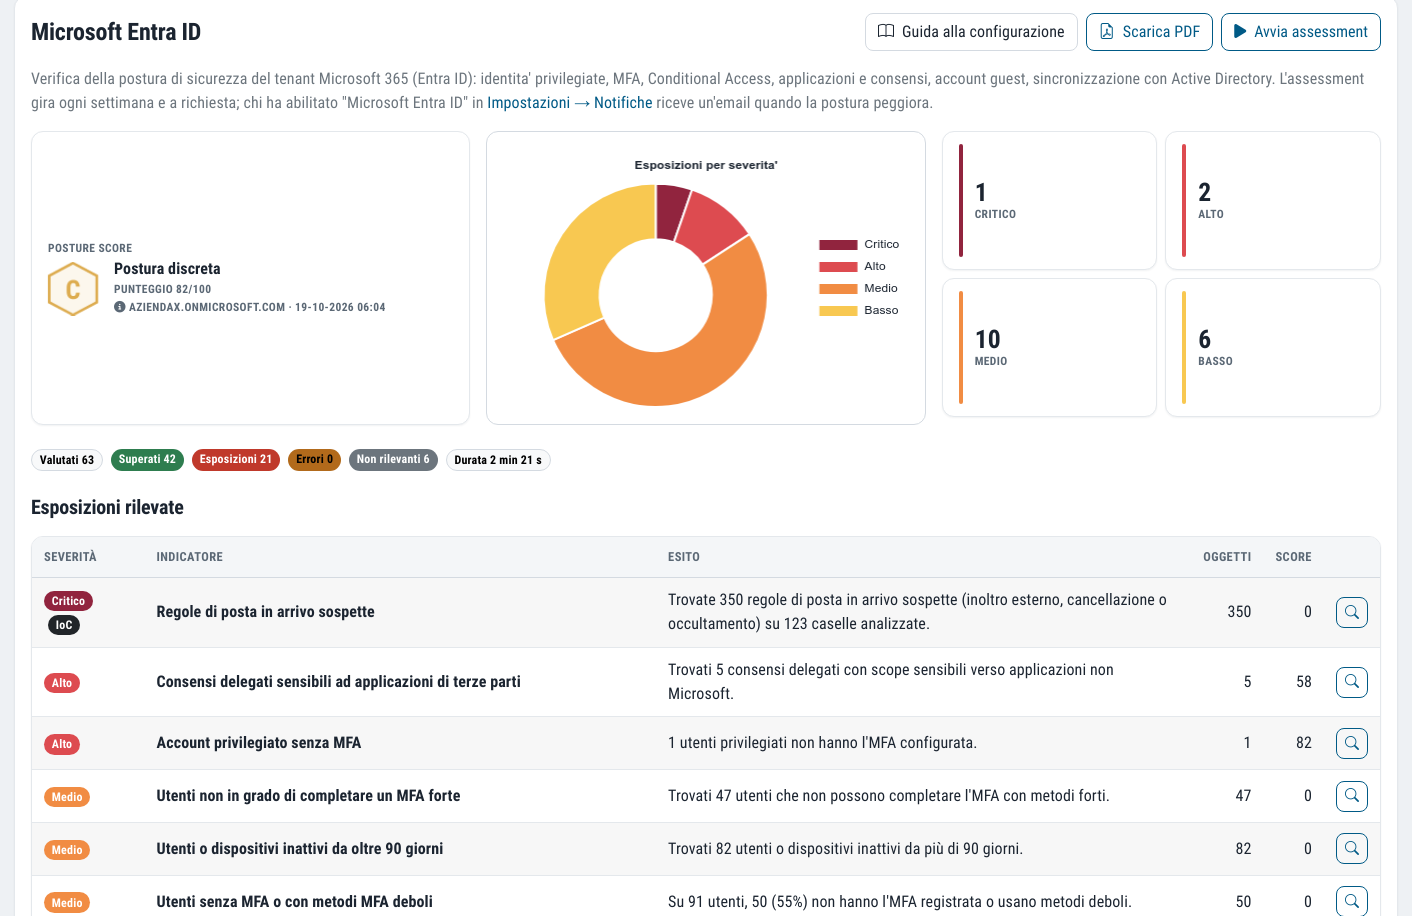
Dottor Box legge la configurazione di Microsoft Entra ID (il vecchio Azure Active Directory) e la confronta con 72 indicatori: chi ha privilegi amministrativi, chi ha davvero la verifica in due passaggi attiva, quali applicazioni di terze parti possono leggere la posta, quali regole di inoltro automatico sono comparse dall'ultima volta.
Il risultato è un punteggio con un voto in lettera, il dettaglio di ogni indicatore con gli oggetti che lo fanno fallire e un report PDF da allegare alle evidenze.
L'applicazione che registri nel tuo tenant ha permessi di sola lettura: Dottor Box può vedere come è configurato Microsoft 365, non può cambiarlo.
Cosa ottieni
Un voto confrontabile
Punteggio e voto in lettera sulla sicurezza delle identità cloud, da seguire settimana dopo settimana.
Le esposizioni che contano
Account privilegiati senza MFA, consensi OAuth rischiosi, regole di posta sospette, ospiti dimenticati.
Registro degli accessi
Avvisi su tentativi falliti, accessi da paesi nuovi e ingressi con utenze amministrative.
Sola lettura
L'app che installi non può modificare nulla nel tuo tenant. Il secret è cifrato e non compare mai nei log.
72 controlli sulla configurazione di Entra ID
Gli indicatori coprono le aree in cui si annidano quasi tutti gli incidenti su Microsoft 365.
- Identità privilegiate: chi ha ruoli amministrativi e come li protegge
- Autenticazione a più fattori (MFA), utente per utente
- Conditional Access, i criteri che decidono chi entra e da dove
- Applicazioni e consensi OAuth, compresi quelli che danno accesso alla posta
- Account ospite rimasti attivi dopo la fine della collaborazione
- Sincronizzazione con Active Directory locale
- Regole di posta sospette, come gli inoltri automatici verso l'esterno
- Credenziali applicative: secret e certificati delle app registrate
Dall'attivazione al primo report
L'attivazione è guidata passo passo: non ti lasciamo solo davanti al portale di Azure.
Registri un'applicazione
La guida nel prodotto ti accompagna nella creazione dell'app nel tuo tenant, nell'assegnazione dei permessi in lettura e del client secret. Per chi preferisce c'è anche uno script PowerShell che fa tutto da sé.
Inserisci le credenziali
Tenant ID, Client ID e secret vanno nelle impostazioni. Al salvataggio le credenziali vengono verificate subito, e vedi quali permessi mancano.
Il controllo gira ogni settimana
L'assessment parte ogni lunedì mattina, e puoi lanciarlo quando vuoi con un clic. Se la postura peggiora, ti arriva un'email.
Accettazioni che decadono da sole
Non tutti i rilievi sono errori. Un account di emergenza senza MFA, un'applicazione con permessi ampi ma necessaria: quando un oggetto è stato valutato e consapevolmente accettato lo segni come "Tutto ok", con la motivazione. Resta visibile, ma smette di pesare sul punteggio.
L'accettazione vale per quella configurazione, non per quella riga. Dottor Box riconosce ogni oggetto da un'impronta dei suoi campi: se qualcuno ne cambia la configurazione, l'accettazione decade e il rilievo torna a segnalare da sé. Un'eccezione approvata un anno fa non copre una modifica fatta ieri.
Proponiamo il blocco, decide una persona
Il registro degli accessi Microsoft 365 raccoglie ogni ora gli accessi interattivi e genera avvisi: raffiche di tentativi falliti, accesso riuscito da un paese mai visto, ingresso di un account amministrativo. Da questi avvisi nasce una proposta di blocco dell'account.
Il blocco non è mai automatico: avviene solo quando una persona lo conferma. È una scelta di progetto. Se scattasse da solo sui tentativi falliti, chiunque conoscesse gli indirizzi email della tua azienda potrebbe bloccare i tuoi dipendenti a comando, semplicemente sbagliando apposta la password.
A quali norme contribuisce
Gestione delle identità, autenticazione a più fattori e controllo degli accessi privilegiati sono richiesti da tutti i principali framework. La valutazione di Entra ID li documenta con dati del tenant, non con dichiarazioni.
Domande frequenti sulla sicurezza di Microsoft Entra ID
Cos'è Microsoft Entra ID?
È il servizio di Microsoft che gestisce identità e accessi di Microsoft 365: utenti, gruppi, autenticazione e applicazioni collegate. Fino al 2023 si chiamava Azure Active Directory. Ogni azienda che usa Microsoft 365 ne ha uno, anche se non lo ha mai configurato di proposito.
Quali permessi ha Dottor Box sul mio tenant Microsoft 365?
Solo permessi di lettura, concessi a un'applicazione che registri tu e che puoi revocare quando vuoi. L'unica azione di scrittura prevista, la disabilitazione di un account dopo un avviso, richiede un permesso ulteriore che l'applicazione di valutazione non possiede, e avviene solo su conferma di una persona.
Come verifico che l'autenticazione a più fattori sia attiva per tutti?
Dal portale Microsoft è facile perdere qualcuno per strada: account amministrativi, utenze di servizio, ospiti. Dottor Box controlla l'MFA utente per utente, insieme ai ruoli privilegiati e ai criteri di Conditional Access, e ti mostra gli oggetti che non rispettano l'indicatore. Cos'è l'autenticazione a più fattori.
La valutazione di Entra ID serve per la NIS2?
Sì, come evidenza. La NIS2 chiede controllo degli accessi e autenticazione a più fattori, il GDPR misure tecniche adeguate: un report con punteggio e dettaglio degli indicatori documenta come è configurato davvero il tenant. Il PDF riporta anche le accettazioni con la loro motivazione, e puoi allegarlo alle evidenze del modulo Compliance.
Uso sia Microsoft 365 sia Google Workspace: posso controllarli entrambi?
Sì. Il modulo Google Workspace usa lo stesso metodo di punteggio, quindi i due risultati si possono confrontare. Le verifiche girano in giorni diversi, il lunedì per Microsoft e il martedì per Google, e gli accessi di entrambi confluiscono nello stesso registro.
Spesso attivati insieme
Google Workspace
35 controlli sul catalogo CIS per la configurazione di Google Workspace, posta compresa.
Scopri di più VedereLog accessi
Gli accessi degli amministratori di sistema raccolti e conservati come chiede il Garante.
Scopri di più VedereDark Web Monitoring
Credenziali aziendali compromesse e citazioni del marchio nei siti di leak e ransomware.
Scopri di piùSai cosa vede della tua azienda chi cerca un bersaglio?
In una dimostrazione sui tuoi sistemi reali ti mostriamo cosa è esposto, quanto pesa e da dove conviene partire. Poi, se ti serve, una proposta su misura.