Superficie di Attacco
L'elenco ragionato di tutto ciò che va protetto, e di quanto conta ciascuna cosa. È da qui che partono tutte le scansioni di Dottor Box.
Il perimetro della tua azienda, nero su bianco
La maggior parte degli incidenti passa da qualcosa che nessuno sapeva di avere esposto. La Superficie di Attacco è il punto in cui metti per iscritto il tuo perimetro: quali reti, quali indirizzi pubblici, quali applicazioni, quali domini di posta, quali marchi tenere d'occhio.
Non è un riepilogo dei risultati delle scansioni: è il registro degli asset da monitorare. Quello che censisci qui, abiliti e confermi è esattamente quello che viene controllato. Niente viene scansionato per caso, e niente resta fuori per dimenticanza senza che si veda.
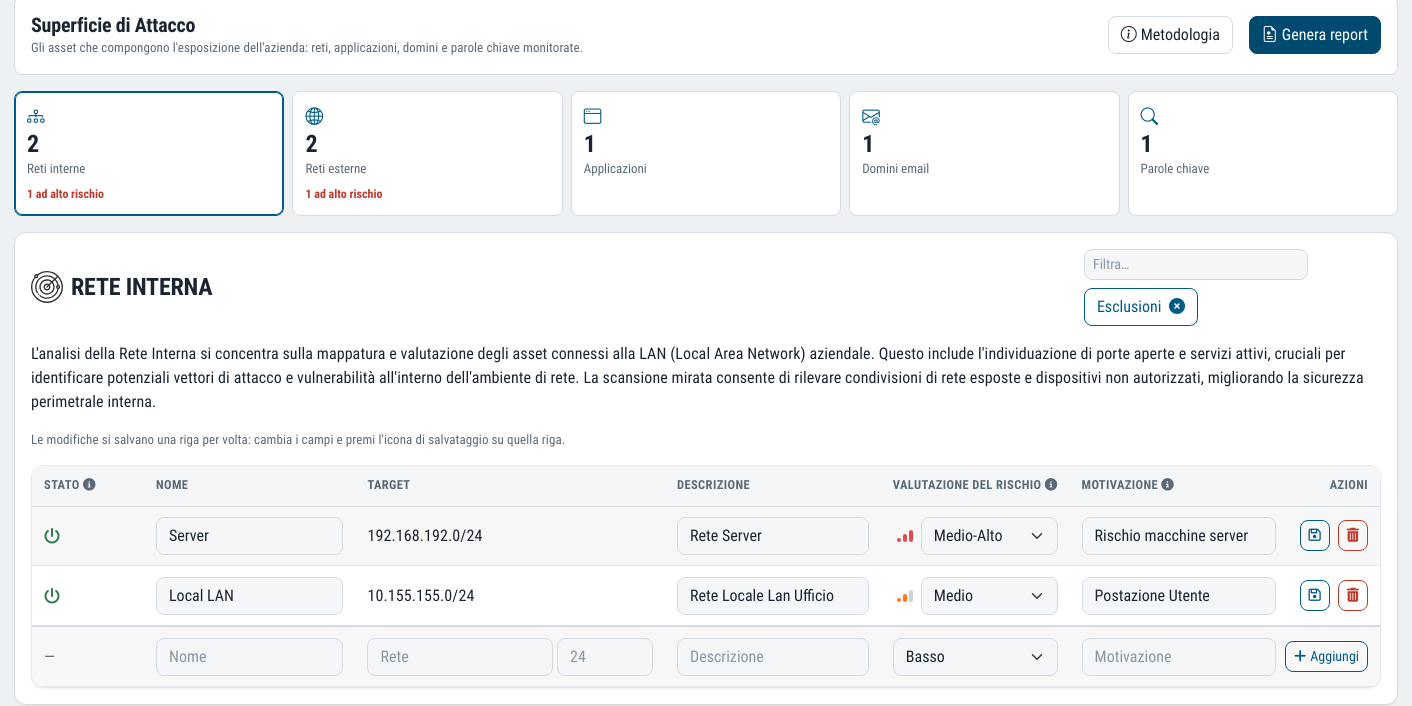
A ogni asset assegni un livello di criticità con la sua motivazione. Così, quando arriva un rilievo, sai già se riguarda un sistema marginale o il cuore dell'azienda.
Le aziende possono concentrare le loro risorse in modo efficace per proteggere gli asset più critici.
Cosa ottieni
Un registro unico
Reti, indirizzi pubblici, applicazioni, domini e marchi da monitorare, in un solo posto e con il conteggio per famiglia.
Criticità asset per asset
Cinque livelli, da basso ad alto, con la motivazione: per dare priorità a ciò che conta davvero.
Sottodomini scoperti ogni notte
La piattaforma cerca sottodomini nuovi e te li propone: li censisci o li scarti.
La base di ogni scansione
Tutti gli altri controlli prendono i bersagli da qui: l'inventario e il monitoraggio non si separano.
Cinque famiglie di asset da censire
Per ogni famiglia vedi quanti asset hai censito e quanti risultano ad alto rischio.
Reti interne
Le sottoreti della sede, con le esclusioni per indirizzo IP, MAC address e porta. Sono i bersagli della scansione della rete interna: PC, switch, router, firewall, stampanti multifunzione, dispositivi IoT.
Reti esterne
Gli indirizzi pubblici dell'azienda, controllati dalla scansione della rete esterna.
Applicazioni web
Siti, portali e gestionali online, compresi quelli sui CMS più diffusi, analizzati dal controllo web application.
Domini email
I domini di posta aziendali, bersaglio del Dark Web Monitoring per le credenziali compromesse.
Parole chiave
Ragione sociale, marchi e domini da cercare nei siti dove vengono pubblicati i dati rubati.
Sottodomini scoperti e non ancora censiti
Un inventario scritto una volta e mai più aggiornato diventa falso in pochi mesi. Per questo ogni notte, alle 23:00, la piattaforma cerca i sottodomini dei tuoi domini e mostra in fondo alla pagina quelli trovati ma non ancora censiti.
Sono proposte, non aggiunte automatiche: decidi tu se un sottodominio è un asset da monitorare o un residuo da eliminare. In entrambi i casi lo hai visto.
Non solo un elenco, una valutazione
- Ogni asset ha una criticità dichiarata su cinque livelli
- La criticità ha sempre una motivazione scritta
- I rilievi delle scansioni si leggono alla luce di quanto conta l'asset
- Dalla pagina generi il capitolo di report dedicato alla superficie di attacco
Un approccio olistico alla superficie di attacco
Il capitolo del report dedicato alla superficie di attacco parte da un principio: la sicurezza informatica va guardata nel suo insieme. La metodologia si estende oltre i confini tradizionali e include tutte le componenti critiche dell'infrastruttura IT: rete interna, rete esterna, sottodomini, applicazioni web, indirizzi email.
Per chi deve dimostrare l'adeguamento a NIS2 o a ISO/IEC 27001, questo registro è anche un'evidenza: l'inventario degli asset e la loro classificazione sono tra le prime cose che un auditor chiede di vedere.
A quali norme contribuisce
Inventario e classificazione degli asset sono requisiti di base di quasi tutti i framework di sicurezza.
Domande frequenti sulla superficie di attacco
Cos'è la superficie di attacco di un'azienda?
È l'insieme dei punti da cui un attaccante può tentare di entrare: indirizzi pubblici, servizi esposti, siti e applicazioni web, reti interne, caselle di posta, ma anche credenziali e marchi che circolano in rete. Gestirla significa sapere in ogni momento cosa ne fa parte e quanto è esposto. Approfondisci nel glossario: attack surface management.
Cosa succede a un asset che non è censito?
Non viene controllato. Le scansioni prendono i bersagli solo da questo registro, quindi un server o un sito che non compare resta fuori dal vulnerability assessment. Per questo l'inventario va rivisto quando cambia l'infrastruttura, e la piattaforma ti segnala i sottodomini che trova.
Chi definisce la superficie di attacco all'inizio del servizio?
La definiamo e la validiamo insieme a te all'avvio: è l'attività compresa nell'importo iniziale una tantum, che individua l'esatta composizione della tua infrastruttura tecnologica. Da lì in poi il registro lo mantieni tu, con le proposte della piattaforma e, se serve, l'aiuto dei nostri specialisti.
Come si sceglie il livello di criticità di un asset?
Lo dichiari tu, su cinque livelli, con una motivazione scritta. Conviene chiedersi cosa succederebbe se quell'asset si fermasse o se i suoi dati uscissero: il gestionale con i dati dei clienti non pesa come la pagina di un evento passato. La criticità, insieme alla severità CVSS, decide quali rilievi affrontare prima.
Il prezzo dipende dal numero di asset censiti?
Il canone mensile si calcola sugli asset tecnologici effettivamente monitorati, sulla media dei 30 giorni precedenti, e non sul numero di dipendenti. Se aggiungi o dismetti asset, il canone segue senza rinegoziare il contratto. Il modello è spiegato in come si attiva.
Cosa parte dalla superficie di attacco
Vulnerability Assessment
Sei controlli dall'interno e dall'esterno, con severità CVSS, storico e avvisi sulle novità.
Scopri di più VedereCyber Screening
Cosa vede della tua azienda chi la guarda da Internet, con un punteggio di rischio da cui partire.
Scopri di più VedereAsset Management
L'inventario IT unificato di dispositivi e software, con la mappa a grafo della rete.
Scopri di piùSai cosa vede della tua azienda chi cerca un bersaglio?
In una dimostrazione sui tuoi sistemi reali ti mostriamo cosa è esposto, quanto pesa e da dove conviene partire. Poi, se ti serve, una proposta su misura.